텍사스 인스트루먼트(Texas Instruments, TI)가 자사 임베디드 포트폴리오 전반에 오픈소스 실시간 운영체제(RTOS)인 Zephyr 지원을 확대한다고 2일 밝혔다.
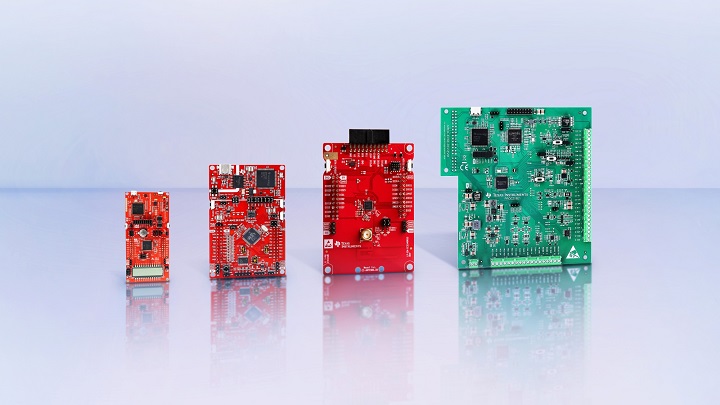
이번 통합을 통해 TI는 자사 마이크로컨트롤러(MCU), 마이크로프로세서(MPU), 무선 연결 장치 전 제품군에 걸쳐 양산에 바로 적용할 수 있는 통합 개발 환경(Integrated Development Environment, IDE)을 제공한다. 이번 지원 대상에는 초저전력 Arm Cortex-M0부터 고성능 M33 코어까지 아우르는 MCU가 포함된다. TI는 단순한 센싱부터 복잡한 커넥티드 임베디드 시스템까지 활용 사례에 맞춰 확장할 수 있도록 플랫폼을 설계했다고 소개했다.
TI는 개발자가 반도체 공급업체를 바꿀 때 코드를 다시 작성해야 하는 분산된 소프트웨어 생태계의 부담을 줄이는 데 초점을 맞췄다. 다른 플랫폼에서 Zephyr를 사용하는 개발자는 코드베이스를 다시 구축하거나 기존 워크플로를 포기하지 않고 TI 반도체로 전환할 수 있다. 기존 Zephyr 코드베이스와 툴체인, 오픈소스 워크플로를 그대로 유지하고, Zephyr RTOS 환경을 벗어나지 않고 TI의 임베디드 및 아날로그 제품으로 전체 시스템을 설계하는 것도 가능하다.
TI는 Zephyr 기반 소프트웨어 개발 키트(SDK)를 정기적으로 업데이트해 취약점에도 대응한다. 이 업데이트는 리눅스 재단의 장기 지원 체계를 따른다. TI가 업스트림 Zephyr 커뮤니티에 기여하는 코드는 SDK 출시 전에 커뮤니티의 코드 리뷰를 먼저 거친다. TI는 코드와 레퍼런스 설계도 커뮤니티에 제공한다. 개발자는 공개 GitHub 페이지의 CI/CD를 통해 최종 SDK에 반영되기 전의 리소스와 신규 기능을 조기에 이용할 수 있다.
TI는 검증된 릴리스, 마이그레이션 가이드, 하위 호환성 안내 등을 제공해 10년 이상 수명 주기를 지원하는 TI 반도체 기반 제품의 유지보수 부담을 줄일 수 있다고 설명했다. 또한 자사 Zephyr 플랫폼이 사이버 복원력 법(Cyber Resilience Act, CRA)을 준수한다며, EU 시장을 겨냥하는 개발자가 현행 규제 요건 충족에 대한 확신을 갖고 사용할 수 있고 자체 규정 준수 부담도 줄일 수 있다고 밝혔다.
CRA는 디지털 요소를 포함한 제품의 사이버 보안 요구 사항을 규정한 EU 규정이다. 공격에 실제로 악용되는 취약점과 심각한 사고를 보고해야 하는 의무는 2026년 9월 11일부터 적용되고, 필수 보안 요건과 CE 마킹 등은 2027년 12월 11일부터 적용된다. 보고 의무는 이미 EU 시장에 출시된 제품에도 적용되며, 제조사는 악용 취약점을 인지하면 24시간 내 조기 경보를 제출해야 한다. 이 의무는 제품을 만드는 제조사에 부과되므로, 개발자는 SDK 지원과 별개로 자사 제품의 취약점 대응 및 보고 체계를 갖춰야 한다.
AEM(오토모티브일렉트로닉스매거진)
<저작권자 © AEM. 무단전재 및 재배포 금지>


 [기업 세미나] QNX TECHForum Korea 2026
 FISITA World Mobility Summit 2026
 2026 Korean SPICE Network International Conference